FBI siber biriminin başı Brett Leatherman, kurum çalışanlarının hassas kişisel bilgilerini açığa çıkaran ihlalin, üçüncü taraf bir kuruluşun yönettiği platformdaki güvenlik hatasından kaynaklandığını açıkladı. Leatherman, bir yüklenicinin platform için açıkça yayımlanmış olan güvenlik yamasını uygulamadığını belirtti. Bu gelişme üzerine FBI yükleniciyi görevden aldı.
FBI resmi açıklamasında platformun ve üçüncü taraf şirketin adını vermezken, Reuters'a konuşan iki kaynağa göre FBI, binlerce çalışanın hassas bilgilerini açığa çıkaran ihlaldeki rolü nedeniyle Accenture yüklenicisini pazartesi (5 Ekim) görevden aldı; platform ise Oracle'ın insan kaynakları yazılımı PeopleSoft'tu. Kaynaklara göre açığa çıkan bilgiler arasında çalışanların karşı istihbarat görevlerinin ayrıntılı tanımları, insan istihbaratı görevlilerinin sokak adresleri ile çalışanların tıbbi ve psikiyatrik kayıtları yer aldı. Bazı eski FBI yetkilileri durumu kurumun operasyonel güvenliğine büyük bir darbe olarak niteledi.
Accenture, FBI misyonunu desteklemekten gurur duyduğunu ve desteklemeye devam edeceğini belirtirken, Reuters'ın yükleniciye ve yama eksikliğine ilişkin sorularını yanıtlamadı. Oracle, Reuters'ın yorum talebine ilk aşamada dönüş yapmadı.
ShinyHunters Ne İddia Etmişti?
Olayın arka planında, veri çalıp şantaj yapan ShinyHunters grubunun faaliyetleri yer alıyor. ShinyHunters'ın FBI çalışan verisi iddiası kapsamında grup 22 Eylül'de, FBI sistemlerine Oracle PeopleSoft'taki yeni ve henüz yamalanmamış bir sıfırıncı gün açığıyla girdiğini ve 2-3 TB veri çaldığını öne sürmüştü. BleepingComputer bu iddiaları doğrulayamadı. Sitenin 26 Eylül haberine göre grup, FBI Jobs saldırısında bilinen bir açığa karşı kurulan güvenlik duvarı korumasını atlattığını söyledi; yeni bir açık kullandığı iddiasını ise sürdürdü. Bu iddia doğrulanmadı.
Haziran ayında Google, PeopleSoft kullanan kuruluşları hedef alan bir kampanya konusunda uyarıda bulunmuş, Oracle ise aynı gün PeopleSoft'taki bir zayıflık için güvenlik uyarısı yayımlamıştı; iki şirket de PeopleSoft kullanan kuruluşlara tüm kritik yama güncellemelerini gecikmeden uygulama çağrısı yaptı. Reuters geçen hafta kilit bir ShinyHunters şüphelisinin Ürdün'de alıkonulduğunu bildirmişti; kaynaklara göre şüpheli iş birliği yapıyor. ShinyHunters soruşturmasında daha önce Hollanda'da da Umbreon tutuklanmıştı.
Bilinmeyenler
FBI platformu, şirketi, hangi yamanın uygulanmadığını ve kaç kişinin etkilendiğini açıklamadı. Reuters yüklenicinin kimliğini ve şu anki iş durumunu belirleyemedi; Reuters, FBI'ın iş sitesinden sorumlu olanların Haziran'daki yama çağrısına ne zaman uyduğunu da belirleyemedi. ShinyHunters yeni bir açık kullandığını söylerken FBI, yayımlanmış bir yamanın uygulanmadığını açıkladı; iki anlatım arasındaki fark henüz açıklığa kavuşmadı.
Kaynaklar
- Reuters özel haberi
- Reuters tam metni (StreetInsider)
- BleepingComputer 22 Eylül
- BleepingComputer 26 Eylül
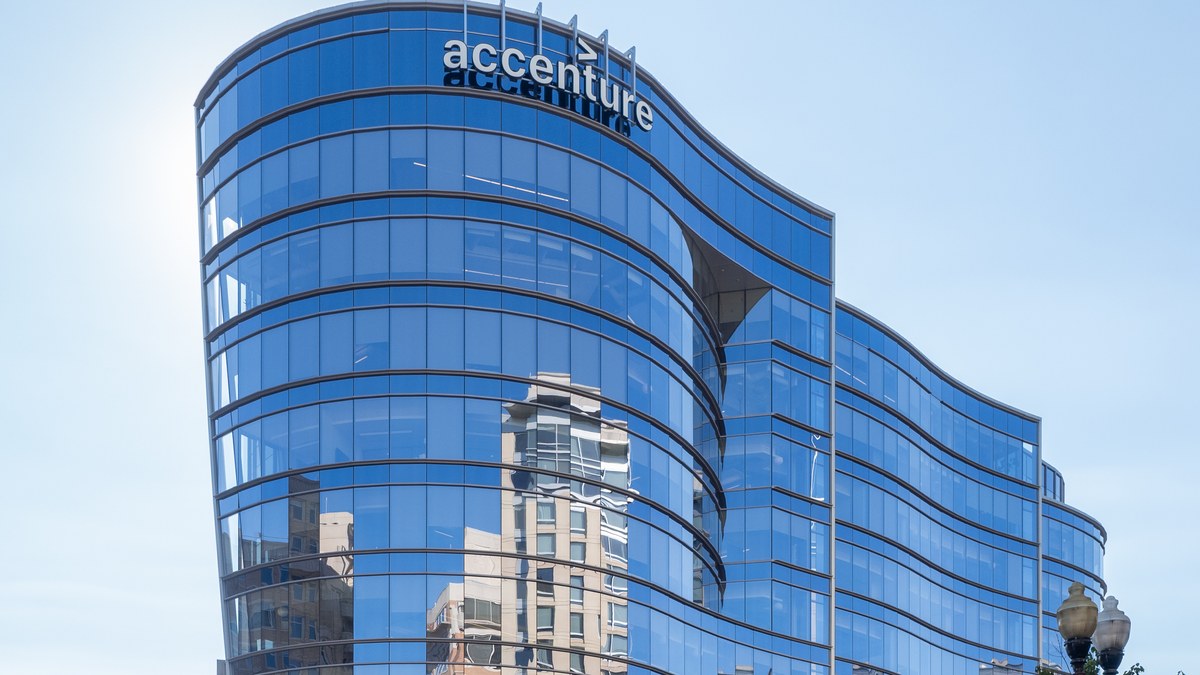
Kapak fotoğrafı: Ajay Suresh / Wikimedia Commons (CC BY 2.0; Arlington, Virginia'daki Accenture ofis binası, 2022; 16:9 kırpıldı).