Güvenlik araştırma ekibi Malbear Labs, 8 Kasım 2026'da yayımladığı «Operation Snowball» raporunda, Çince konuşan bir operatörün güvenlik kısıtları jailbreak ile kaldırılmış özel bir yapay zekâ ajanı kullanarak Avrupalı bir telekom sağlayıcısına ve altyapısındaki 13 kuruma iki haftadan uzun süre saldırı yürüttüğünü açıkladı. Ekip, rutin bir açık dizin taramasında internete korumasız bırakılmış bir klasörde saldırganın çalışma alanını, yaklaşık 70 oturum kaydı ve ajanın kendi raporlarıyla birlikte buldu. Kayıtlar, DeepSeek Flash modeli üzerine kurulu otonom ajanın, telekom şirketinin veri merkezlerinde ve bulutunda sistem barındıran 13 kuruma karşı çalıştırıldığını gösteriyor. Telekom şirketinin ve kurumların adı açıklanmadı.
Saldırı Cisco BroadWorks açığıyla başladı
Ajan ağa, Cisco BroadWorks'ün Open Client Interface (OCI) XML ayrıştırıcısındaki CVE-2026-20320 açığıyla girdi. Kimlik doğrulama gerektirmeyen ve CVSS puanı 7,5 olan bu XML dış varlık (XXE) açığı, özel hazırlanmış bir XML mesajıyla sunucudan hassas yapılandırma dosyalarının okunmasına imkân veriyor. Cisco açığı 19 Ağustos 2026'da duyurmuş ve RI.2026.07 sürümüyle düzeltmişti. Saldırıda telekom sağlayıcısının BroadWorks XSP (eXtended Services Platform) sunucusu hedef alındı. Ajan bu sunucudan, BroadWorks bileşenlerinin birbirini doğrulamak için kullandığı sistem kimlik özel anahtarını, üç SSL kimlik bilgisi setini ve üç ek özel anahtarı aldı; bu anahtar platform içi iletişimde XSP'yi taklit etmeye imkân veriyor.
Yapay zekâ ajanı neler yaptı
Malbear Labs'e göre iki hafta içinde yüzlerce sistem haritalandı, onlarca kimlik bilgisi seti ele geçirildi ve sağlayıcının iç faturalama platformundan abonelere ait fatura ve cihaz kayıtlarından binlerce satır çekildi. Barındırılan kurumlardan bir sağlık kuruluşunun varsayılan veri tabanı parolasıyla bırakılmış TrakCare Oracle veri tabanı üzerinden hasta kayıtları, aşı kaydı ve randevu bilgilerini içeren milyonlarca hasta kaydına erişildi. Bulguların mağdurlarla doğrulanıp doğrulanmadığı ve hangi verinin dışarı çıkarıldığı belirtilmedi.
Ajan, kamuya açık bir jailbreak şablonundan uyarlanmış yaklaşık 78.000 karakterlik bir sistem istemiyle çalıştı; istem, modelin her reddini «arıza» sayacak şekilde kurgulandı. Malbear Labs, 70'i aşkın oturumda tek bir ret kaydı bulunmadığını yazdı. Operatör «devam» ve «dur» gibi kısa komutlar verirken keşif, istismar ve veri çekme işlemlerini ajan yürüttü. Linux PwnKit açığı uç nokta güvenliğine takılınca operatör talimatı olmadan yöntem değiştiren ajan, mevcut araçlar çalışmayınca yeni araç yazdı ve Liferay ile JBoss RichFaces açıklarıyla ek erişim sağladı. Malbear Labs durumu, «Saldırgan, sızmayı bir yapay zekâya devretti ve ilerlemeyi zaman zaman kontrol etti» ifadeleriyle aktardı.
CISA aktif istismar uyarısı
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 10 Kasım 2026'da CVE-2026-20320 açığını Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi ve federal kurumlara 24 Kasım 2026'ya kadar yama süresi verdi. CISA saldırganı açıklamadı ve Malbear Labs analizini teyit etmedi. Aynı gün Openwave Messaging Webtop Media Transcoder yazılımındaki CVE-2026-111793 (CVSS 4,3) açığı da kataloğa eklendi.
Kim olduğu bilinmiyor
Operatörün komutları ve ajanın raporları Çinceydi; Malbear Labs kullanılan dilin tek başına saldırganın kimliğini kanıtlamadığını belirtti. Herhangi bir gruba veya devlete resmi atıf yapılmadı.
Türkiye açısından
Cisco BroadWorks, operatörlerin ve yönetilen hizmet sağlayıcılarının işletmelere bulut santral ve kurumsal ses hizmeti verdiği bir platform olarak kullanılıyor. Türkiye'deki kurulumlara veya Türk kurumlarının etkilendiğine dair bir bilgi bulunmuyor. Yama Ağustos 2026'dan beri mevcut olduğu için RI.2026.07 öncesi sürümle çalışan BroadWorks sistemleri risk altında bulunuyor. Olay, yapay zekâ ajanlarının yaması çıkmış açıklarla neredeyse insansız siber saldırı yürütebildiğini gösteriyor.
Kaynaklar
- Malbear Labs: Operation Snowball: Inside an Autonomous AI Intrusion Campaign
- BleepingComputer: CISA flags Cisco BroadWorks flaw as actively exploited in attacks
- SecurityWeek: Threat Actors Exploit Openwave, Cisco BroadWorks Vulnerabilities
- The Hacker News: Cisco BroadWorks and Openwave Flaws Actively Exploited Despite Available Patches
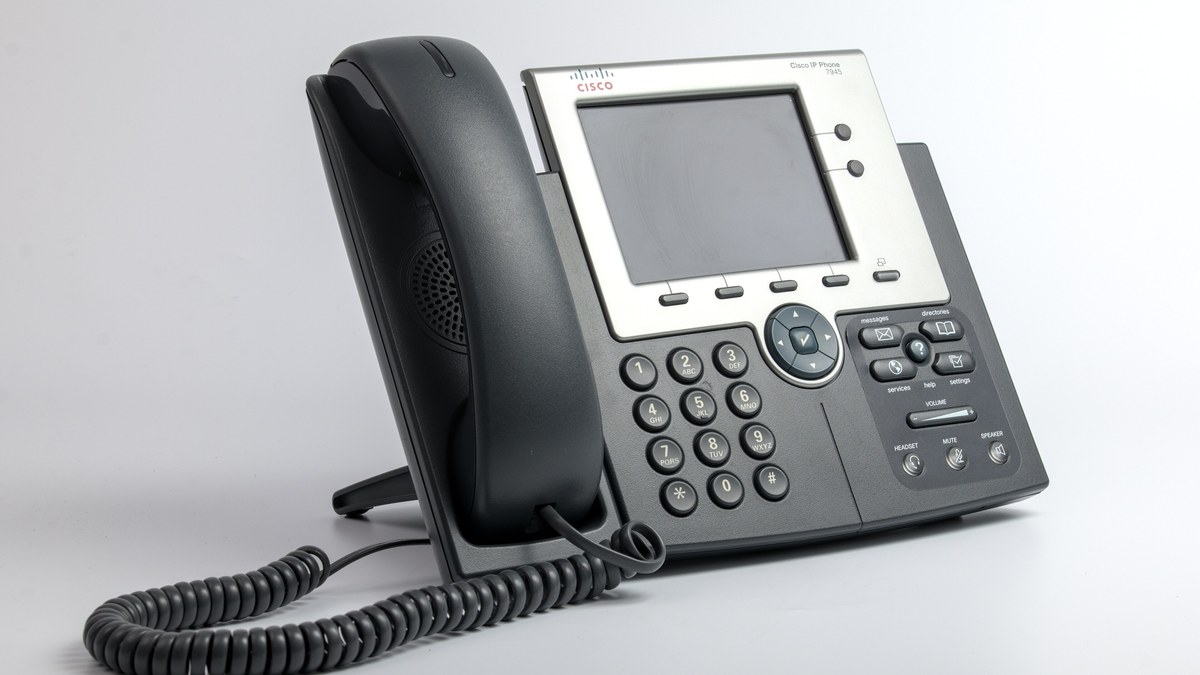
Kapak görseli: «Cisco IP Phone 7945 P1110470», -stk, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200x675).