T.C. Siber Güvenlik Başkanlığı (SGB), geliştirici portalları kurmak için kullanılan açık kaynak Backstage çerçevesindeki 16 güvenlik açığı için 7 Ekim 2026'da TR-26-1265 kodlu güvenlik bildirimi yayımladı. Açıkların hepsi oturum açmış bir kullanıcı gerektiriyor ve Backstage 1.55.0 ile sonraki sürümlerde kapalı. Backstage'i Spotify geliştirdi; proje şu an Cloud Native Computing Foundation (CNCF) bünyesinde "Incubation" düzeyinde.
Başkanlığa göre bu açıklar nedeniyle sistemlerin saldırıya uğraması ihtimal dâhilinde. Başkanlık, kullanıcı ve sistem yöneticilerine Backstage'in GitHub güvenlik danışmalarını incelemelerini ve güncellemeleri ivedilikle yapmalarını tavsiye ediyor.
Açıklar hangi bileşenlerde
Backstage bu açıkların danışmalarını 28 Ağustos – 16 Eylül 2026 arasında yayımladı; CVE kayıtları 6 Ekim 2026'da çıktı. Yani düzeltmeler SGB bildiriminden önce de mevcuttu. CVE kayıtlarındaki CVSS sınıfına göre açıkların biri kritik, beşi yüksek, dokuzu orta, biri düşük seviyede. Çoğu belirli bir şablon (template), izin politikası ya da entegrasyon yapılandırmasına bağlı.
En çok etkilenen bileşen, şablon ve action çalıştıran Scaffolder (@backstage/plugin-scaffolder-backend ile Bitbucket, GitHub, GitLab, Azure ve Sentry modülleri). 16 açığın 10'u Scaffolder'da (Sentry modülü dahil), 5'i yazılım kataloğunda, 1'i kimlik doğrulama bileşeninde (@backstage/plugin-auth-node).
- CVE-2026-106501 (kritik, CVSS 9.6): Başka bir kullanıcının Scaffolder görevini okuyabilen bir kullanıcı, görevin iç yürütme verilerini alabiliyordu. Bu veriler dış bir hizmetin kimlik bilgilerini içeriyorsa o hizmette bilgi ifşası ve yetkisiz değişiklik mümkün. Düzeltme: plugin-scaffolder-backend 3.3.1, 3.4.1, 4.0.3 ve 4.1.0 (Backstage 1.49.6, 1.50.5, 1.54.6).
- CVE-2026-106503 (yüksek): Scaffolder'da yapılandırılmış action kısıtlamaları, büyük/küçük harf işleme hatası nedeniyle atlatılabiliyordu. Entegrasyon kimlik bilgilerine bağlı olarak depolara yetkisiz erişim sağlanabilir.
- CVE-2026-106500 (yüksek): Scaffolder görev durumu doğrulamasında zamanlama (yarış koşulu) hatası. Belirli koşullarda backend'in erişebildiği dosyalar etkilenebilir; uygulama dosyaları yazılabilir durumdaysa backend'in tamamı etkilenebilir.
- CVE-2026-106486 (yüksek): Bitbucket çekme isteği (pull request) Scaffolder action'larında dosya yolu doğrulaması yetersiz; çalışma alanı dışındaki yollar etkilenebilir. Düzeltme: bitbucket-cloud modülü 0.3.10, bitbucket-server modülü 0.2.25.
- CVE-2026-106459 (yüksek): Sentry Scaffolder action'larında girdi doğrulaması yetersiz; backend beklenmeyen adreslere istek yapıp (SSRF) Sentry entegrasyon kimlik bilgilerini ifşa edebilir. Düzeltme: sentry modülü 0.3.8 (Backstage 1.54.8 ve 1.55.0).
- CVE-2026-106498 (yüksek): Katalog varlığındaki yer tutucu (placeholder) yönergeleriyle kaynak deponun dışındaki kaynaklara başvurulabiliyordu; bazı yapılandırmalarda kullanıcıya açık olmaması gereken veriye erişilebilir. Düzeltme: plugin-catalog-backend 3.5.1, 3.6.2, 3.7.2, 3.8.2 ve 3.9.1.
Orta ve düşük seviyedeki açıklar:
- Scaffolder görev günlüklerinde ve hata olaylarında hassas bilgi ya da kimlik bilgisi görünmesi (CVE-2026-106504, CVE-2026-106502, CVE-2026-106499)
- Görev listesinde izin dışı meta veri görünmesi (CVE-2026-106461)
- Scaffolder'ın daha geniş entegrasyon kimlik bilgilerine geri düşmesi (CVE-2026-106462)
- OAuth profilinde doğrulanmamış e-postanın kabul edilip başka bir katalog kimliğine bürünülmesi (CVE-2026-106460)
- GitLab kullanıcı alımında yetkilendirme hatası (CVE-2026-106463)
- Bitbucket Server katalog olaylarında depo filtrelerinin atlanması (CVE-2026-106458)
- Katalog özellik izinlerinin tutarsız değerlendirilmesi (CVE-2026-106497)
- İzin verilmeyen konum türlerinin işlenmesi (CVE-2026-106496, düşük)
Backstage danışmalarında ve CVE kayıtlarında açıkların saldırılarda kullanıldığına dair bilgi yok.
Hangi sürüme geçilmeli
Açıkların çoğu 28 Ağustos 2026'da çıkan Backstage 1.54.6'da kapandı. CVE-2026-106460 için 1.54.7, CVE-2026-106459 için 1.54.8, CVE-2026-106458 için ise 1.55.0 gerekiyor. 15 Eylül 2026'da çıkan Backstage 1.55.0 ve sonrası 16 açığın tamamını kapatıyor. CVE-2026-106462 için yükseltmenin yanında scaffolder.requireScmUserCredentials ayarının da açılması gerekiyor. Eski dallar için bazı açıklarda 1.49.6, 1.49.7 ve 1.50.5 yama sürümleri de yayımlandı.
Bildirimdeki 16 CVE: CVE-2026-106486, CVE-2026-106463, CVE-2026-106462, CVE-2026-106461, CVE-2026-106460, CVE-2026-106459, CVE-2026-106458, CVE-2026-106504, CVE-2026-106503, CVE-2026-106502, CVE-2026-106501, CVE-2026-106500, CVE-2026-106499, CVE-2026-106498, CVE-2026-106497 ve CVE-2026-106496.
Kaynaklar
- T.C. Siber Güvenlik Başkanlığı Güvenlik Bildirimi TR-26-1265
- Backstage GitHub Güvenlik Danışmaları
- CVE-2026-106501 Danışması (GHSA-g2v8-7jhw-pp8p)
- Backstage v1.54.6 Sürüm Notları
- Backstage v1.55.0 Sürüm Notları
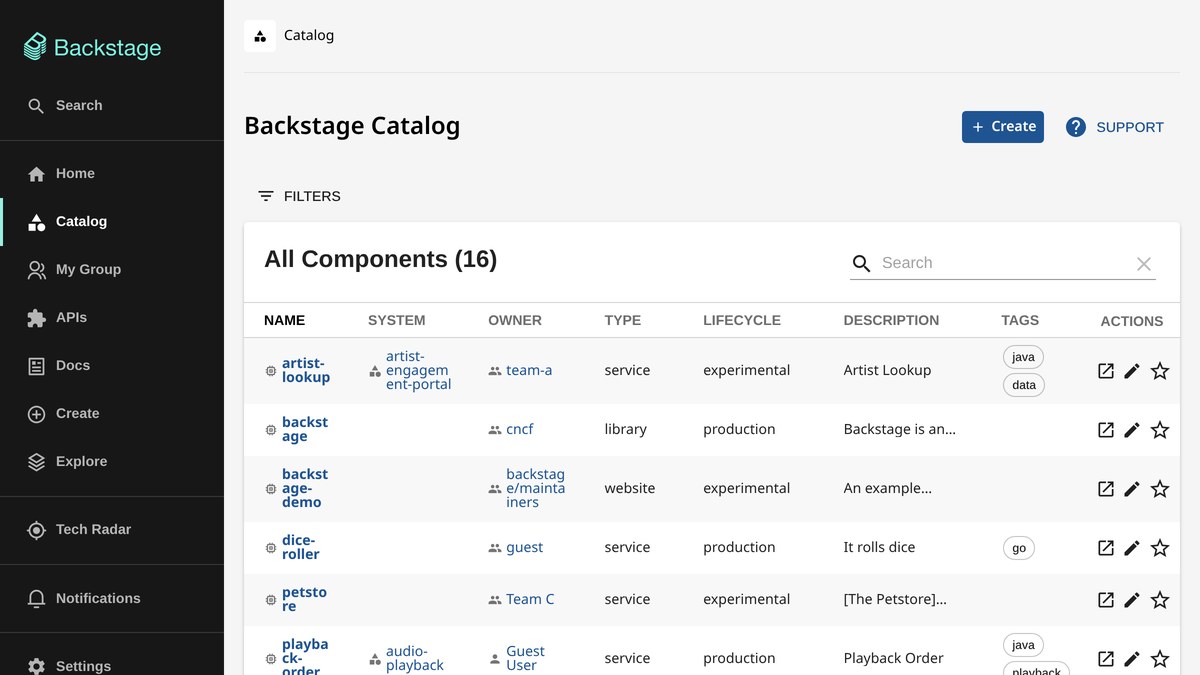
Kapak görseli: Backstage projesinin resmi demo örneğinde yazılım kataloğu sayfasının ekran görüntüsü (yazılım Apache-2.0 lisansı ile yayımlanıyor; zafiyetin görüntüsü değildir).