Google Tehdit İstihbaratı Grubu (GTIG) ve Mandiant, Windows yedekleme yazılımı AOMEI Backupper'ın güncelleme sunucularının Nisan–Temmuz 2026 arasında birkaç dakikalık pencerelerde değiştirildiğini ve bu dakikalarda güncelleme kontrolü yapan bilgisayarlara arka kapı yüklendiğini açıkladı. 15 Ekim 2026 tarihli GTIG raporu ile Zoho bünyesindeki ManageEngine Tehdit Analiz Laboratuvarı'nın (METAL) 16 Ekim 2026 tarihli araştırmasına göre, etkilenen kurumların bulunduğu 11 ülke arasında Türkiye de yer alıyor.
Saldırıda AOMEI Backupper yazılımında istismar edilen bir güvenlik açığı bulunmuyor. UNC7017 adıyla izlenen saldırgan kümesi, doğrudan AOMEI'nin kendi güncelleme sunucularında yer alan iki yapılandırma dosyasını (down_html.ini ve Notifycfg.ini) 5 ila 10 dakikalığına değiştirip ardından orijinal hâline döndürdü. Yazılım güncelleme dosyalarını kriptografik olarak doğrulamadığı ve indirilen paketin sağlama değeri de aynı imzasız dosya içinde sunulduğu için, tam o dakikalarda güncelleme denetimi yapan kopyalar saldırganın paketini kullanıcı eylemi gerekmeden indirip çalıştırdı. Pencerelerin öncesinde ya da sonrasında denetim yapan kullanıcılar ise temiz dosyaları aldı.
Dakikalar Süren Pencereler ve Hedefler
GTIG, sunucularda yapılan üç kısa müdahale penceresini doğruladı: 28 Mayıs 2026 (05:40–05:50 UTC, 10 dakika), 16 Temmuz 2026 (08:33–08:39 UTC, 6 dakika) ve 20 Temmuz 2026 (10:35–10:40 UTC, 5 dakika). GTIG analistleri, tespit edilenlerin dışında başka pencerelerin de büyük olasılıkla bulunduğunu ve bu kadar kısa zaman aralıklarıyla yürütülen bir tedarik zinciri saldırısıyla ilk kez karşılaştıklarını bildirdi. Bu yöntem, otomatik güvenlik taramalarını ve anlık denetimleri atlatmayı başardı.
Saldırıların fırsatçı bir yaklaşımla yürütüldüğü ve BT hizmetleri, telekomünikasyon ile yükseköğretim sektörlerini etkilediği görüldü. Telemetri verilerine göre kurbanların bulunduğu 11 ülke Avustralya, Brezilya, Hindistan, Pakistan, Portekiz, Singapur, Güney Afrika, İspanya, İsviçre, Türkiye ve ABD olarak sıralandı. Toplam kurban sayısı ise açıklanmadı.
Zararlı Yazılım Zinciri ve Kimlik Bilgisi Sızıntısı
Saldırganlar sisteme ilk olarak CROSSROAD adlı indiriciyi bıraktı. Bu zararlı, sistemde RadminComponentRuntime adında bir zamanlanmış görev oluşturup kendini sildi. Zamanlanmış görev, yasal ve dijital olarak imzalı Radmin uzak yönetim programını başlattı; programın yanına yerleştirilen sahte DLL ise SHINYROAD adlı arka kapıyı belleğe yükledi. Bu arka kapı saldırgana uzak komut satırı erişimi ve ek kod indirme kabiliyeti sağladı. Zararlı, makine Çin sınırları içindeyse veya belirli güvenlik yazılımları kuruluysa çalışmasını durduracak bir kontrol içeriyor. Temmuz ortasından itibaren bazı kurbanlara Nitro PDF kılığına sokulmuş açık kaynak Adaptix C2 ajanı da gönderildi.
20 Temmuz 2026'daki müdahalede ek bir hileye başvuruldu. Bildirim dosyası, kullanıcıya gösterilen kampanya penceresi yerine 1x1 piksellik görünmez bir pencere açacak şekilde düzenlendi. Bu pencere WebDAV üzerinden saldırganın kontrolündeki sunucuya bağlanarak, kurban makinede hiçbir program çalıştırmaya gerek kalmadan kullanıcının NetNTLMv2 kimlik doğrulama yanıtını dışarı sızdırmayı amaçladı.
Bildirim Süreci ve Alınması Gereken Önlemler
METAL, 28 Mayıs 2026'da iki farklı ülkedeki müşterisinde izleri tespit ederek durumu 7 Haziran'da AOMEI'ye bildirdi. AOMEI ilk incelemede içeriğin ağ aktarımı sırasında değiştirildiğini öne sürse de, METAL verilerin doğrudan AOMEI'nin HTTPS sunucularından geldiğini kanıtladı. İzleme altyapısı 16 Temmuz'daki değişikliği canlı yakalayan Mandiant, 17 Temmuz'da geliştiriciyle iletişime geçti. AOMEI, 29 Temmuz 2026'da sunucu tarafında düzeltici önlem aldığını bildirdi. Ancak METAL, ihlalin tamamen kontrol altına alındığını bağımsız olarak doğrulamadığını kaydetti.
GTIG ve Mandiant, AOMEI'nin sunucu tarafında önlem almasının daha önce etkilenmiş bilgisayarları temizlemediğini vurgulayarak, yazılımı kullanan kurumların yalnızca bu düzeltmeye güvenerek korunduklarını varsayamayacağını açıkladı. Nisan–Temmuz 2026 dönemini kapsayan geriye dönük inceleme yapılması gerekiyor.
Ağ ve sistem yöneticilerinin ortamlarında şu göstergeleri araması öneriliyor:
- Sistemde
RadminComponentRuntimeveyaNitroRuntimeadlı zamanlanmış görevlerin varlığı, - AOMEI yayıncı bilgisi taşıyan imzasız
upgrade-now.exedosyası ya da Backupper'ın html klasöründen başlatılan şüpheli programlar, - Yerel Radmin uygulama verisi dizininde bulunan beklenmeyen dosyalar,
- Ağ düzeyinde
storage-data[.]com,promotion.storage-data[.]comveaomei.storage-data[.]comalan adları ile8.210.84[.]56,8.218.65[.]184ve47.239.60[.]117IP adreslerinin engellenmesi, - Kurum dışına yönelik SMB (TCP 445) ve WebDAV bağlantı trafiğinin kısıtlanması.
Saldırganların AOMEI'nin güncelleme altyapısına ilk erişimi nasıl sağladığı, etkilenen AOMEI Backupper sürümlerinin tam listesi ve Türkiye'de etkilenen kurumların sayısı ile kimlikleri şu ana kadar açıklanmadı. METAL, tehdidin sürüm 8.3.0 ve sonrasında gözlemlendiğini bildirdi.
Kaynaklar
- Google Threat Intelligence Group ve Mandiant Raporu (15 Ekim 2026)
- ManageEngine Threat Analysis Lab (METAL) Raporu (16 Ekim 2026)
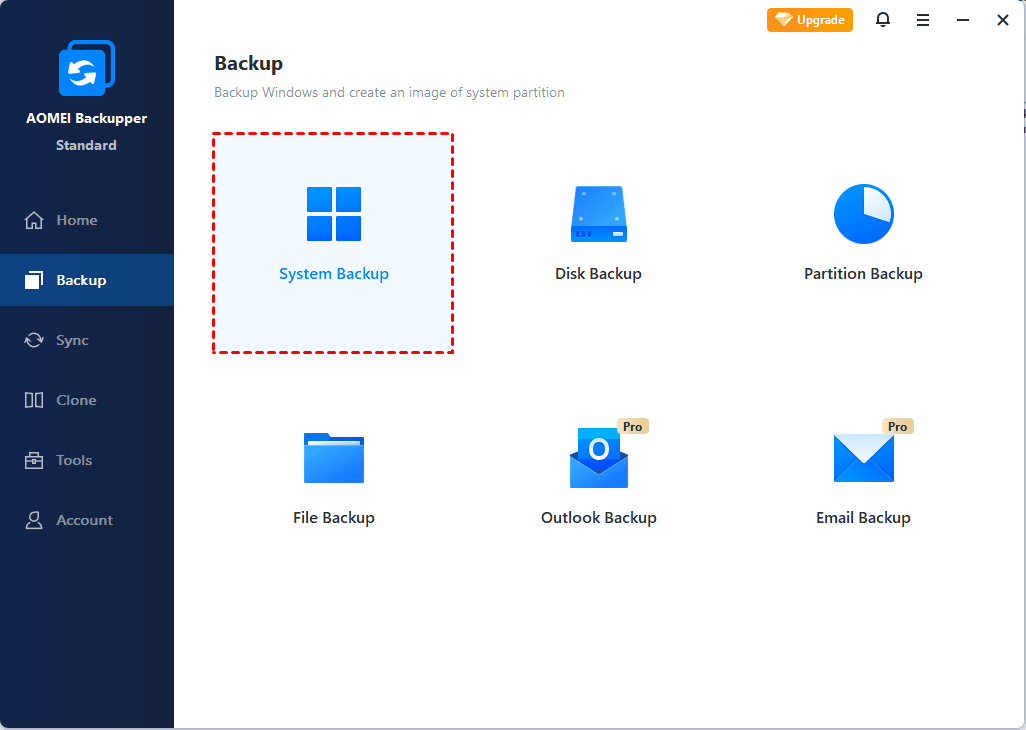
Kapak görseli (temsili): AOMEI Backupper Standard ürün ekranı — AOMEI Technology (öğretici çerçeve kaldırıldı, 1200×675).
Sık sorulan sorular
Bilgisayarımda AOMEI Backupper kurulu, ne yapmalıyım?
AOMEI'nin sunucu tarafındaki düzeltmesi daha önce bulaşmış sistemleri temizlemez. Sisteminizde RadminComponentRuntime veya NitroRuntime adlı zamanlanmış görevlerin bulunup bulunmadığını denetleyin, AOMEI dizinindeki şüpheli dosyaları tarayın ve kurum ağınızda belirtilen IP ile alan adı göstergelerini engelleyin.