Sızdırılmış belgeleri kamu yararı gerekçesiyle yayımlayan kâr amacı gütmeyen DDoSecrets, WIRED ve NPR'ın aktardığına göre 28 Ekim 2026'da ABD İç Güvenlik Bakanlığı'na (DHS) bağlı 41.000'i aşkın çalışan ve yükleniciye ait kayıtları «Icepick» adlı arşivde yayımladı. Kayıtlar İç Güvenlik Bakanlığı'nın kendisini, Göçmenlik ve Gümrük Muhafaza (ICE) ile Gümrük ve Sınır Koruma (CBP) dahil yedi bağlı kurumu kapsıyor. WIRED'a göre kayıtlar en son 19 Ağustos 2026'da güncellendi; TechCrunch'a göre zaman damgaları verinin Ağustos ortasında çekildiğini gösteriyor. WIRED'a göre veri, kendine «Department of Peace» (Barış Bakanlığı) adını veren bir gruptan geldi; grubun kimliği bilinmiyor. DHS ise 28 Ekim'de olası bir ihlalden haberdar olduğunu ve durumu hızlı ve etkili biçimde ele almak için çalıştığını bildirdi.
WIRED ve TechCrunch'a göre yayımlanan dosyada ad, unvan, iş e-posta adresi, telefon numarası, ofis adresi ve konumu yer alıyor. İki yayına göre dosyada ayrıca kullanıcıların iç sistemler ile uygulamalara erişimini gösteren yetki grubu üyelikleri, gizli operasyon ve gözetim programlarına dair hassas bilgiler bulunuyor. WIRED'a göre kayıtların çoğunda amir bilgisi de bulunuyor; bu da bakanlıktaki raporlama ilişkilerinin çıkarılabilmesine imkân veriyor. The New York Times'a göre verilerde çalışanların ev adresi ya da kişisel e-posta adresi görünmüyor.
Sızıntıda kimler var
NPR ve TechCrunch'a göre kayıtların 21.000'den fazlası CBP personeline, yaklaşık 10.000'i ise ICE ve bağlı soruşturma birimi Homeland Security Investigations (HSI) çalışanlarına ait. Kurum bazındaki dağılım kaynaklara göre şu şekildedir:
| Birim | Kayıt sayısı (aktaran) |
|---|---|
| CBP | 21.000'den fazla (NPR, TechCrunch) |
| ICE ve HSI | yaklaşık 10.000 (NPR, TechCrunch, WIRED) |
| USCIS | 6.200 (WIRED) |
| CISA | 1.000'e yakın (WIRED, TechCrunch) |
Sızıntının bakanlık personeline oranı konusunda kaynaklar farklı toplam iş gücü verilerine dayanıyor. The New York Times'a göre sızıntı DHS'nin 260 binden fazla çalışanının yaklaşık yüzde 15'ini etkiledi. NPR ve TechCrunch'ın aktardığına göre ise kayıtlar yaklaşık 220 bin kişilik iş gücünün beşte biri kadar. WIRED'ın kendi analizine göre ise dosyalar bakanlık iş gücünün yaklaşık yedide birini kapsıyor.
Verinin gerçekliğine dair iki bağımsız kontrol var: TechCrunch, verinin bir bölümünü bilinen DHS çalışanlarının adlarıyla eşleştirerek doğruladığını yazdı. The New York Times da veritabanında adı geçen ve ulaştığı altı çalışanın, kendileriyle ilgili bilgilerin doğru olduğunu teyit ettiğini bildirdi.
Veri nereden çıktı
NPR'a göre veriyi ele geçiren grup, bilgileri DHS'nin tek oturum açma (SSO) sistemini aşarak aldığını bir çevrimiçi paylaşımda öne sürdü. TechCrunch'a göre grup, verileri personelin merkezi ağa girişinde kullanılan Okta tek oturum açma sisteminden aldığını iddia etti. WIRED'ın aktardığına göre DDoSecrets da basın açıklamasında verinin DHS'nin Okta giriş sisteminden geldiğini belirtti. Okta sözcüsü ise WIRED ve TechCrunch'a yaptığı açıklamada şirket sistemlerinde bir ihlalden haberdar olmadıklarını söyledi: «Okta güvende; verilerimizin ya da sistemlerimizin ele geçirildiğine dair hiçbir kanıtımız yok.» Gerçek giriş yöntemi resmî olarak açıklanmadı; açığın kapatılıp kapatılmadığı, kesin etkilenen kişi sayısı, soruşturmanın sonucu ve grubun kimliği bilinmiyor.
DHS ne diyor, veri neden hâlâ erişilebilir
DHS sözcüsü, çalışanlara yönelik tüm güvenlik tehditlerini ciddiye aldıklarını ve daha fazla bilgi edinildiğinde kamuoyunun bilgilendirileceğini belirtti. The New York Times'a göre bakanlık, 29 Ekim'de personeline gönderdiği bilgilendirmede bakanlık ve bağlı kurum yöneticilerinin durumun kapsamını anlamaya, olası tehditleri değerlendirmeye ve uygun koruyucu önlemleri belirlemeye çalıştığını bildirdi.
The Guardian'ın Reuters'tan aktardığına göre DHS, 29 Ekim'de ICE adına içerik kaldırma yetkisi bulunan ZeroFox aracılığıyla İzlanda merkezli barındırma şirketi FlokiNET'ten verileri kaldırmasını istedi. Başvuruda veritabanının 40.000'den fazla kişiyi taciz, takip ve fiziksel zarar riskine soktuğu ifade edildi. FlokiNET'in yöneticisi ise Reuters'a, veride kişisel değil iş adresi ve iş telefonu bulunduğu gerekçesiyle veriyi kaldırmayacaklarını söyledi. Guardian'a göre aranabilir veritabanı 29 Ekim'de kısa süre erişilemez hale geldi, ardından başka bir alan adında yeniden yayına girdi.
Türkiye açısından
Olayda Türkiye'den etkilenen herhangi bir kurum ya da kişi bilgisi bulunmuyor. Genel ders olarak, tek oturum açma ve kimlik sağlayıcı sistemleri kurumlardaki birçok uygulamanın ortak giriş noktası olduğundan, bu sistemlerdeki çalışan dizini ve yetki bilgileri dışarı sızdığında geniş bir kurumsal harita ortaya çıkabiliyor. Tehdit istihbaratı şirketi Recorded Future'dan bir ulusal güvenlik uzmanı WIRED'a, veri gerçek ve güncelse DHS'ye sızmak isteyenler için son derece değerli bir istihbarat kaynağı olacağını söyledi. Uzmana göre bu tür veriler daha önce ele geçirilmiş bilgilerle birleştirildiğinde savunmasız personeli belirlemek ve inandırıcı kimlik taklidi girişimleri hazırlamak için kullanılabilir. Türkiye'deki kamu kurumları ve şirketler için ders açık: çalışan dizini yalnızca bir iletişim listesi değil, hedefli oltalama için hazır bir malzeme.
Kurumlar ne yapmalı
CISA'nın oltalamaya dayanıklı çok faktörlü kimlik doğrulama bilgi notu ve olaydaki uzman uyarısı şu adımlara işaret ediyor:
- CISA'ya göre her çok faktörlü kimlik doğrulama yöntemi aynı ölçüde güvenli değil; bazıları oltalama, onay bildirimi bombardımanı ve SIM değiştirme gibi saldırılarla aşılabiliyor. Bu nedenle FIDO/WebAuthn veya PKI tabanlı oltalamaya dayanıklı çok faktörlü kimlik doğrulama (MFA) kullanılmalıdır.
- CISA, sistem yöneticileri ve diğer yüksek değerli hedef hesapların oltalamaya dayanıklı yöntemlere öncelikle geçirilmesini öneriyor.
- CISA'nın hatırlattığı gibi saldırganlar yeni hesap açmak ya da kullanıcı hesaplarını ele geçirmek için Active Directory gibi kimlik sunucularını hedef alıyor; geçiş planında e-posta, dosya sunucuları, uzaktan erişim ve kimlik sistemleri önceliklendirilmelidir.
- Dizin verileri açığa çıkan kurumlar, çalışanlarını kendi isimleriyle yapılabilecek sahte arama ve hedefli oltalama girişimlerine karşı bilgilendirmelidir.
Kaynaklar
- WIRED — Massive Leak Exposes 41,000 Homeland Security Workers, Including Undercover ICE Agents, 28 Ekim 2026
- NPR — Hackers expose the identities of more than 40,000 DHS employees, 28 Ekim 2026
- TechCrunch — Hacker stole personnel data about thousands of Homeland Security employees, including CBP and ICE agents, 28 Ekim 2026
- The New York Times — Homeland Security Leak Exposes More Than 41,000 Employees, 29 Ekim 2026
- The Guardian — DHS cites risk to more than 40,000 personnel in effort to take leaked data offline, 29 Ekim 2026
- CISA — Implementing Phishing-Resistant MFA, Ekim 2022
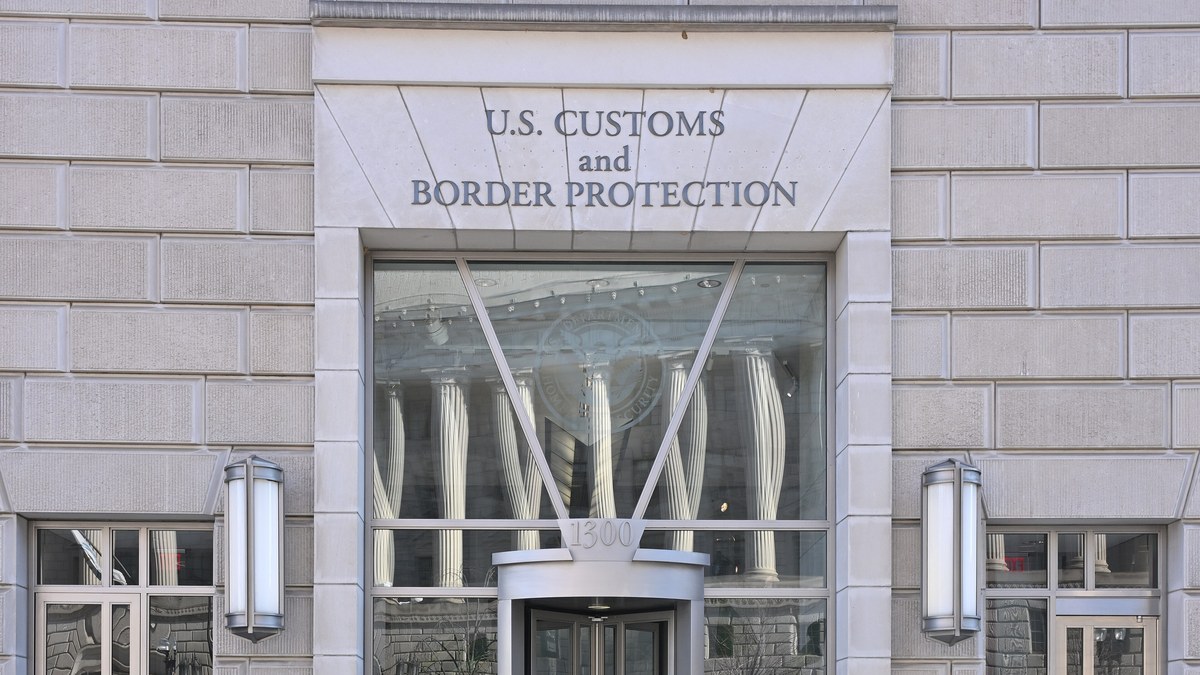
Kapak görseli (temsili): Washington'da ABD Gümrük ve Sınır Koruma (CBP) ofisleri girişi, 2025 — G. Edward Johnson / Wikimedia Commons, CC BY 4.0 (16:9 kırpıldı, 1200×675 küçültüldü).