ABD'de siyasi harcamaları takip eden Federal Seçim Komisyonu (FEC), elektronik dosyalama sistemini 27 Ekim 2026 tarihinden bu yana kapalı tutuyor. Bir FEC görevlisinin kampanya uyum firmalarına gönderdiği e-postaya göre, kuruma yönelik siber saldırı girişimi tespit edilmesi üzerine internete açık hizmetler geçici olarak durduruldu. Karar, 3 Kasım ara seçimlerine bir hafta kala kampanya finansmanı raporlarının iletilmesini engellerken, komisyonun oy kullanma ya da sayım süreçlerinde herhangi bir görevi bulunmadığı için doğrudan oy verme işlemlerine bir etkisi beklenmiyor.
FEC ne açıkladı
Federal Seçim Komisyonu, ABD'de adayların ve siyasi komitelerin kampanya finansmanı raporlarını aldığı federal kurumdur. Kurum seçimleri bizzat yürütmüyor ve oy sayımında yer almıyor. FEC durum sayfasına göre «FEC'in elektronik dosyalama sistemi kesintisi» başlıklı kayıt 27 Ekim 2026 05:15 TSİ'de açıldı. Kesintiden çevrim içi web formları, elektronik dosya gönderim sistemi ve e-dosyalama tedarikçi araçları etkilendi. Reuters'ın aktardığı FEC durum mesajına göre sistem, 27 Ekim'de TSİ ile saat 05.00 civarından beri kapalı.
Durum sayfasında 28 Ekim 2026 03:17 TSİ'de paylaşılan son güncellemede «Sorun tespit edildi ve bir düzeltme uygulanıyor» ifadesi yer aldı. 28 Ekim sabahı kurumun ana sayfasında yer alan duyuruda ise «Elektronik dosyalama sistemi şu anda çevrim dışı; sorunu çözmek için çalışmaya devam ediyoruz» bilgisi verildi. FEC durum sayfasında herhangi bir siber olay ifadesine yer verilmedi.
Kurum, Reuters haber ajansına yaptığı açıklamada «Şu anda FEC'in elektronik dosyalama sistemi çevrim dışı ve bilgi teknolojileri ekibimiz hizmeti yeniden sağlamak için aktif olarak çalışıyor» bilgisini paylaştı. Kullanıcılar internet sitesi üzerinden geçmiş dönemlere ait raporları incelemeyi sürdürebiliyor. Reuters'a göre FEC, kesintiyle ilgili başka açıklama yapmayı reddetti.
Saldırı girişimi hakkında bilinenler
Reuters'ın gördüğü bir e-postada, bir FEC elektronik dosyalama görevlisi kesintinin başladığı gece birkaç kampanya uyum firmasına durumu bildirdi. Görevli e-postada, «FEC sistemlerine sızmaya çalışan kötü niyetli bir aktör var. Bu nedenle internete açık hizmetlerimizi geçici olarak kapatmak zorunda kaldık» açıklamasını yaptı. Bildirim, kampanya finans görevlilerinin yasal olarak zorunlu raporları sisteme yükleyememesi üzerine iletildi.
Politico'nun, kurum içi inceleme sürdüğü için ismini vermeyen bir kaynağa dayandırdığı haberine göre, FEC'in siber güvenlik ekibi erişim girişimlerini fark etti ve hedef alınan e-dosyalama bölümlerini erişime kapattı. Girişimi yapan kişi veya grupların kimliği, izlenen yöntem, herhangi bir veriye erişilip erişilmediği ya da verilerin sızdırılıp sızdırılmadığı açıklanmadı. Sistemin ne zaman yeniden açılacağı da bilinmiyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) ile Federal Soruşturma Bürosu (FBI) kendilerine yöneltilen soruları FEC'e yönlendirdi.
Neden önemli
Sistemin kapalı olması, siyasi grupların seçim yarışlarına ayırdığı bütçeleri gösteren 24 saatlik ve 48 saatlik harcama bildirimlerinin kuruma iletilmesini engelliyor. Siyasi finans uyum firması MBA Consulting Group'un başkanı ve CEO'su Steven Mele yaşanan kesinti hakkında «26 yılda böyle bir şey görmedim» dedi. OpenSecrets araştırma direktörü Brendan Glavin ise «Bunlar bize neler olduğunu anlatan kilit raporlar» ifadesini kullandı. Daha önce Fransa'da solun ön seçim platformu e-votez bot saldırısıyla yavaşladı haberinde ele alındığı gibi, seçim dönemlerinde dijital sistemleri hedef alan eylemler süreçlerin aksamasına neden olabiliyor.
AdImpact verilerine göre 3 Kasım ara seçimleri, yaklaşık 11,21 milyar dolarlık reklam harcaması ve ileri rezervasyon tutarıyla ABD tarihinin en yüksek harcamalı seçimi niteliğinde bulunuyor. Glavin'in paylaştığı verilere göre süper PAC'ler ve «karanlık para» olarak anılan, bağışçılarını açıklamayan gruplar son bir haftada günde ortalama 50 milyon doların üzerinde harcama yaptı; sadece 20 Ekim tarihinde kayda geçen harcama 250 milyon doları aştı.
Türkiye açısından
Yaşanan olayın Türkiye ile doğrudan bir bağlantısı bildirilmedi; Türkiye merkezli kurumların veya kullanıcıların durumdan etkilendiğine dair herhangi bir bilgi bulunmuyor. Olay genel çerçevede, kamu kurumlarının bir sızma girişimi belirlediğinde internete açık hizmetleri geçici olarak durdurmasının, verileri koruma zorunluluğu ile kamu hizmetinin sürekliliği arasındaki hassas dengeyi yansıttığını gösteriyor. Süreç aynı zamanda seçim dönemlerinde kamuya açık şeffaflık platformlarının da hedef haline gelebileceğini ortaya koyuyor.
Kaynaklar
- FEC — Durum sayfası: FEC's electronic filing system outage, 27–28 Ekim 2026
- Federal Election Commission — FEC.gov
- Reuters (CNA) — Hackers target US FEC system, disrupting campaign finance disclosures days before midterms, 27 Ekim 2026
- NBC News (Reuters) — Hackers target FEC system, disrupting campaign finance disclosures, 27 Ekim 2026
- Politico — Hackers attempted to access national campaign finance systems 1 week before midterms, 27 Ekim 2026
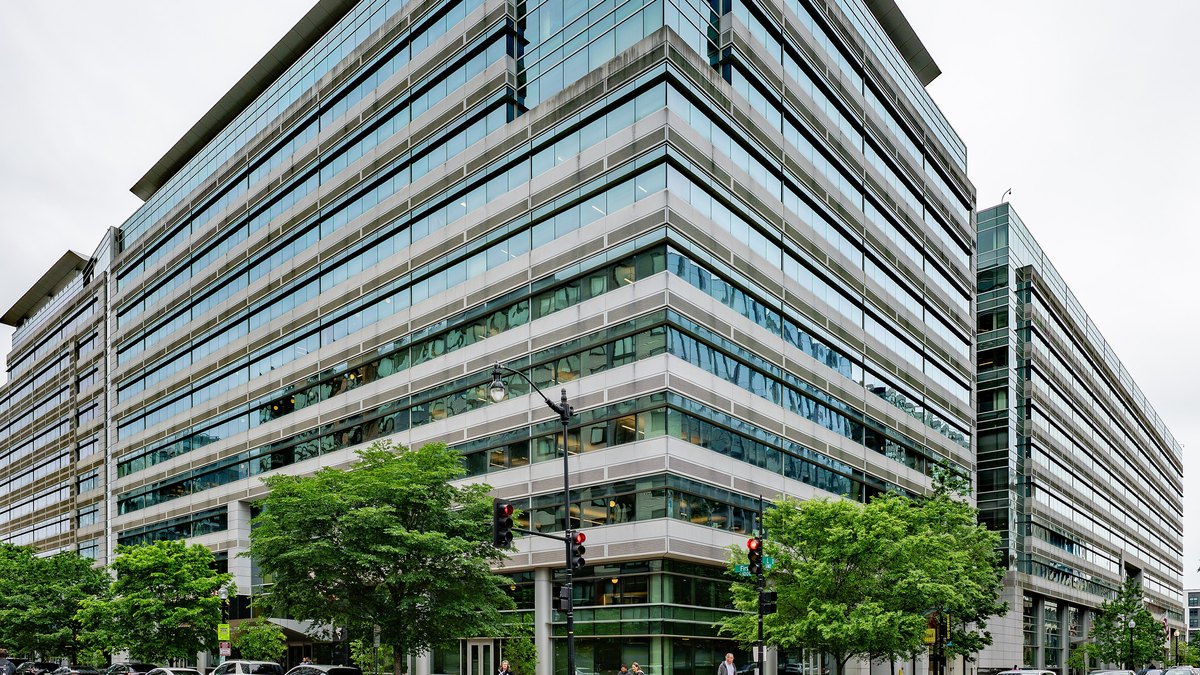
Temsili kapak görseli (arşiv, Nisan 2026): ABD Federal Seçim Komisyonu (FEC) binası, Washington D.C. — ajay_suresh, Wikimedia Commons, CC BY 4.0 (1200×675 kırpıldı).